ニチレイの事例に学ぶ「SCS評価制度」に中小企業が今すぐ備えるべき理由
2026年7月某日、わたしはいつものように朝ごはんを食べながらぼーっとニュースをみていました。
トップニュースで飛び込んできたのは「ニチレイ、サイバー攻撃により大規模なシステム障害」の文字。
内心思いました、「え、大企業にまたサイバー攻撃!?」
はい、「また」です。
数年前からたびたび発生している大企業を狙ったサイバー攻撃。
大企業ですからセキュリティ対策もしっかりしているはず。なのにどうして……?
ニュースでは「影響範囲が広く、生活にも影響が出ている」と一般市民の声が繰り返し流されていました。
「年末のクリスマス、ケンタッキー食べられるかなあ……」と心配していたのを覚えています。
しかし、あの衝撃の朝からわずか10日後。 私は違った意味で「また」大きな衝撃を受けました。
「ニチレイ、全拠点で平常業務を再開」
早すぎではないか?急いで復旧して二次被害とか出さないの!?
そんな心配をものともせず、ニチレイは公表した通り、サイバー攻撃前と同じように業務を回し始めました。
他の大企業がサイバー攻撃を受けたときは、一部の業務を復旧するのさえ数か月かかっていたのに……。
ニチレイは内部でどんな対策をしたのだろう?
そしてその対策は、中堅・中小企業を含むすべての国内企業の見本になるはず!
今回は、この事例を追い続けて見えてきた今後のセキュリティ対策のスタンダードと、2026年度末から始まる国家制度「SCS評価制度」についてお話しします。
1. 発生の経緯と約5,000社への影響
まずは事案の経緯を振り返ります。
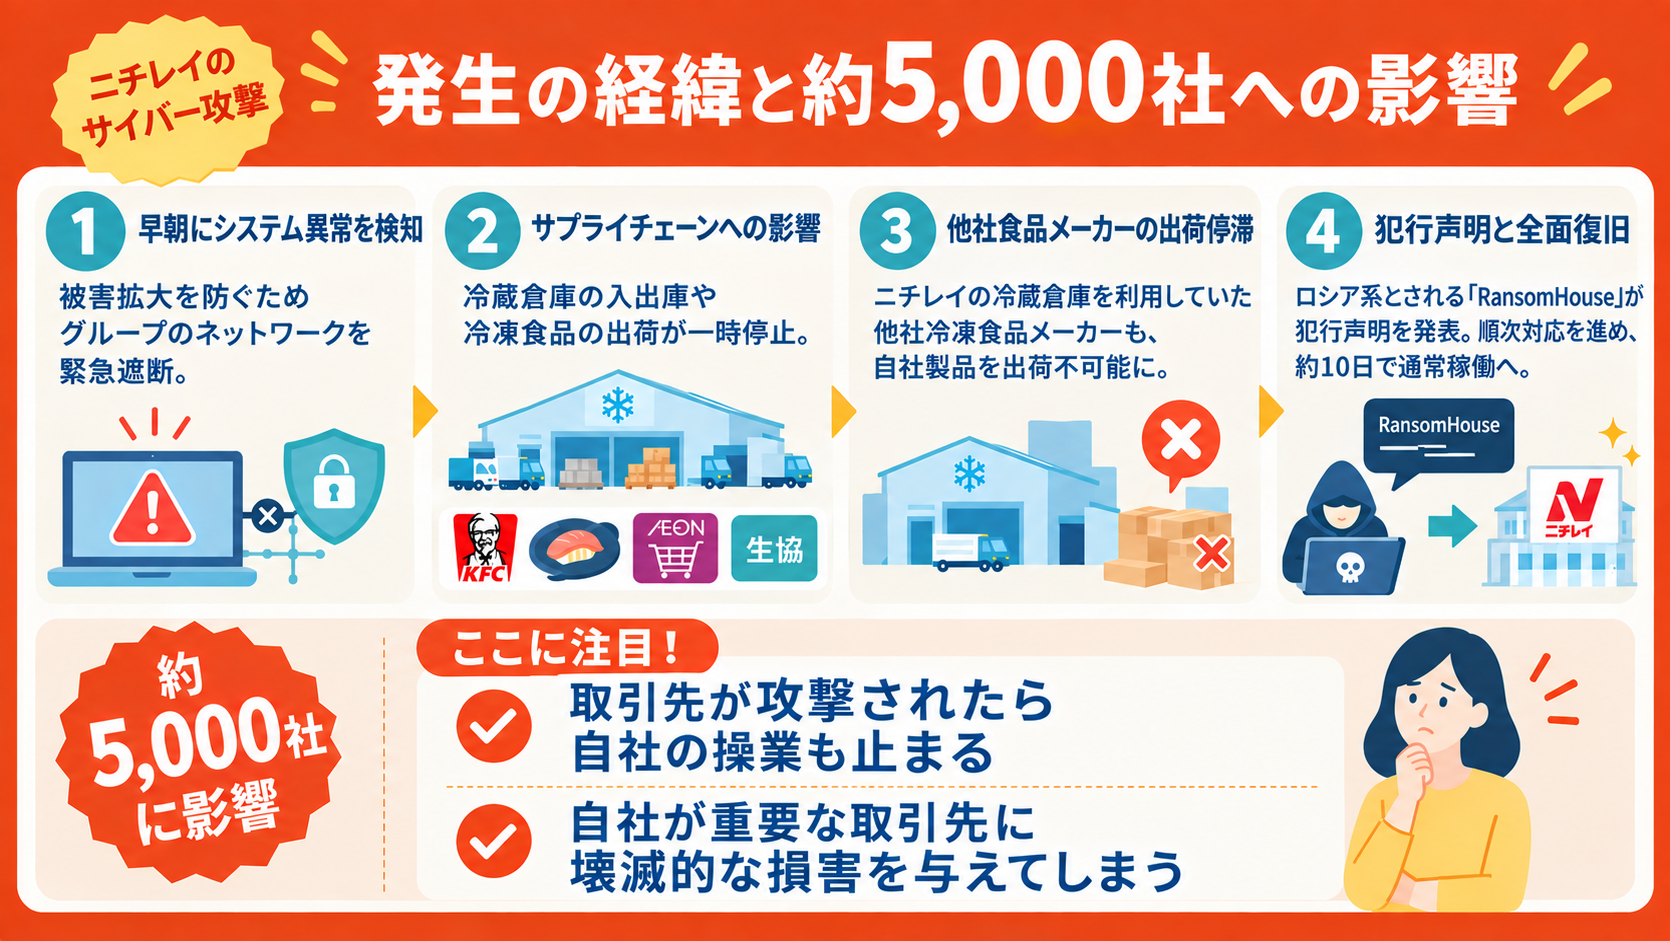
- 早朝にシステム異常を検知:2026年7月13日早朝、被害拡大を防ぐためグループのネットワークを緊急遮断。
- サプライチェーンへの影響:冷蔵倉庫の入出庫や冷凍食品の出荷が一時停止。日本ケンタッキー・フライド・チキン、くら寿司、イオン、生協各社などの商品供給・配送に遅れや欠品が発生。
- 他社食品メーカーの出荷停滞:ニチレイの冷蔵倉庫を利用していたテーブルマークなどの冷凍食品メーカーも、自社製品を出荷できない二次被害を被る。
- 犯行声明と全面復旧:7月21日夜、ロシア系とされる攻撃グループ「RansomHouse」が犯行声明を発表。順次対応を進め、受発注の制限などを経て7月24日には全拠点で平常通りの通常稼働へ移行しました。
ニチレイのケースでは、自社が攻撃を受けただけでなく、約5,000社に及ぶ取引先の物流が一時停滞しました。
ここで注目すべきは、「自社が直接攻撃されなくても、取引先が攻撃されたら自社の操業も止まる」、あるいは「自社がセキュリティの穴となり、重要な取引先に壊滅的な損害を与えてしまう」という多方面へのリスクの大きさです。
2. ニチレイの取り組みから学ぶ「4つの教訓」
ニチレイの事例は、「どれだけ対策をしていても感染は防ぎきれない(想定外を想定する)」という前提に立ち、「いかに被害を最小限に抑え、早期に事業を継続させるか(サイバーレジリエンス)」を考える上で多くの教訓を含んでいます。
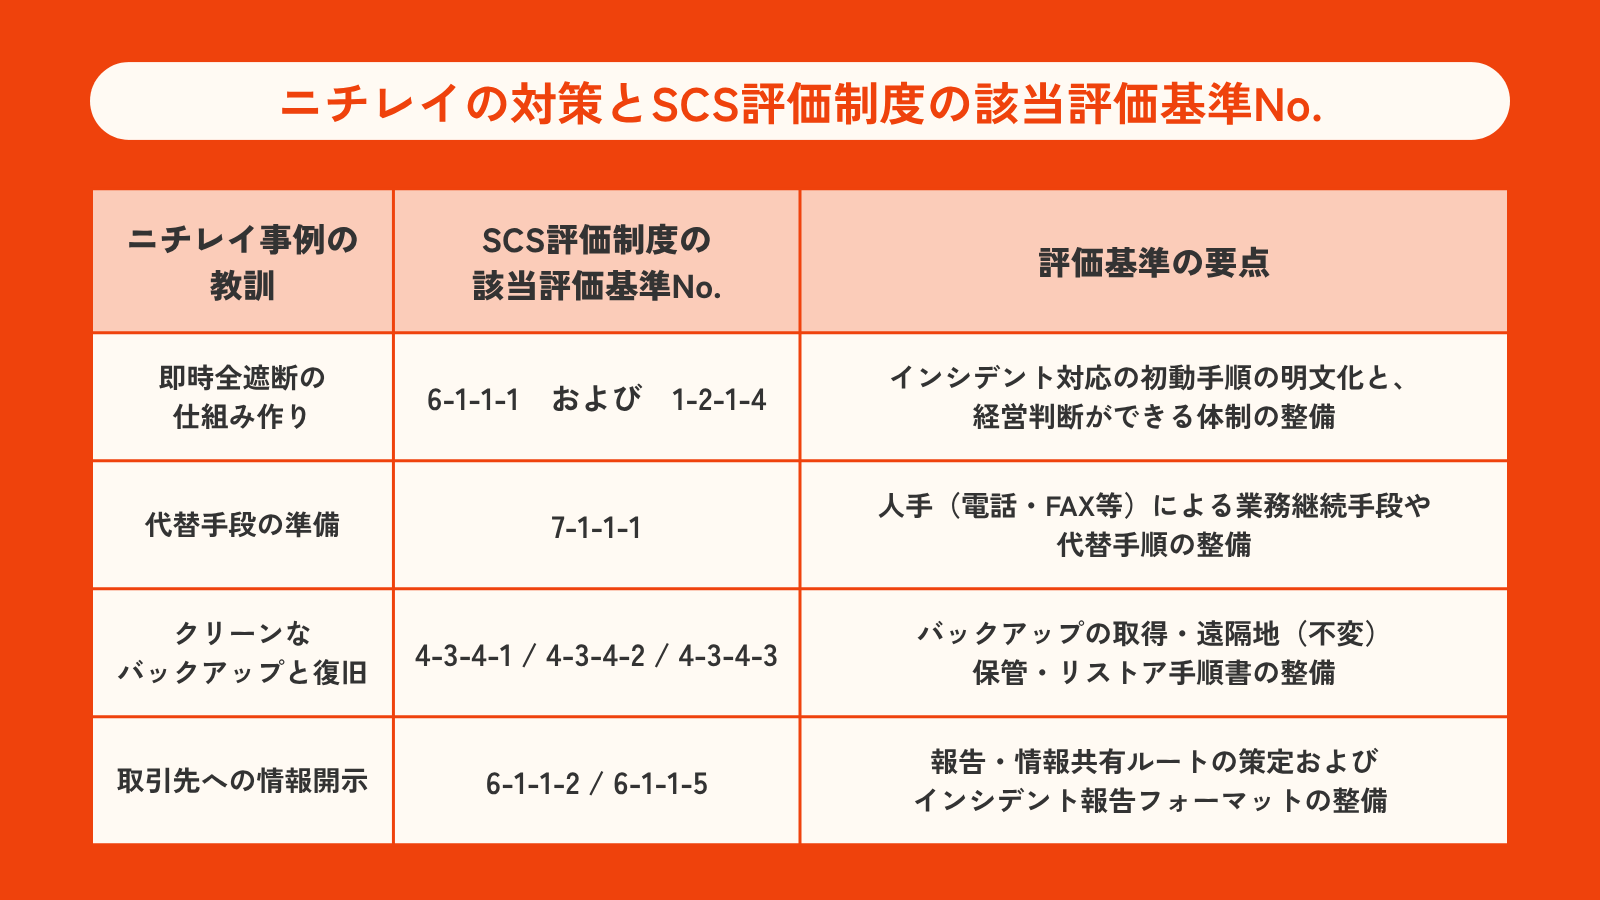
① 経営判断としての「即時全遮断」の仕組み作り
発生初日にグループネットワークを自ら即座に全面遮断したことで、暗号化の拡大や取引先への被害拡散(踏み台化)を防ぎ、10日余りでの復旧を実現しました。
自社への落とし込み:「怪しい挙動があった際、誰の権限で、どの通信を遮断するか」の判断基準と即決ルートをあらかじめ明文化しておく。
② サプライチェーンを止めない「代替手段(手動・ローカル)」の準備
システム停止中、冷蔵倉庫の入出庫や出荷業務を「一部手作業」や「スタンドアロンPC(インターネットやLANなどの外部ネットワークに接続せず、完全に独立した単体で使われているパソコン)」で代替し、完全な供給停止を回避しました。
自社への落とし込み:注文・在庫データを定期的にネットワークから隔離された場所にCSV等で自動保存する。「手書き伝票」や「FAX/メールによる緊急発注手順」をBCPマニュアルに組み込む。
③ 「復旧シナリオ」とクリーンなバックアップの確保
ランサムウェア攻撃ではバックアップ自体も暗号化されるリスクがあります。
ニチレイは専門家を入れ、安全を確認しながら段階的に復旧させました。
自社への落とし込み:3-2-1-1-0ルールの徹底。復旧用のクリーンなサーバー環境を即座に構築する手順を整備しておく。
④ 取引先への「情報開示」とコミュニケーション
発生当日(7月13日)に「第1報」を出し、その後も進捗を「第6報」まで細かく公表し続け、社会的パニックや不信感を最小限に抑えました。
自社への落とし込み:広報・営業・法務が連携した「インシデント発表用のテンプレート」を事前に用意する。客観的な事実やデータに基づいて迅速に開示する体制を整える。
3. ニチレイの対策は、2026年度末開始の「SCS評価制度」そのものだった!
「やっぱり大企業はすごいなあ~」で終わらせてはいけません。
実は、今回ニチレイが実行した実践的なセキュリティ対策は、経済産業省とIPAが2027年3月(2026年度末)から本格運用を開始する「SCS評価制度」の要綱(評価基準)にそのまま合致しているのです。
SCS評価制度とは、企業のセキュリティ対策レベルを「星の数(★1〜★5)」で客観的に評価する仕組みです。
- ★3(三つ星):全てのサプライチェーン構成企業が「最低限備えるべき」基礎的な対策水準
- ★4(四つ星):重要インフラやITベンダーなど、サプライチェーンの要となる企業が目指すべき標準水準
「また難しくて手間がかかる制度が始まった……」と思いがちですが(私も最初はそう思いました!)、実は逆です。
「何から始めたらよいかわからない!」という情シス担当者を助けるための道しるべであり、公式資料にも「中小企業のメリットが大きい」と明記されています。
今後は大手企業から「次の契約更新までに、SCSの★3を取得してください」と要請されるケースが急増すると予測されています。
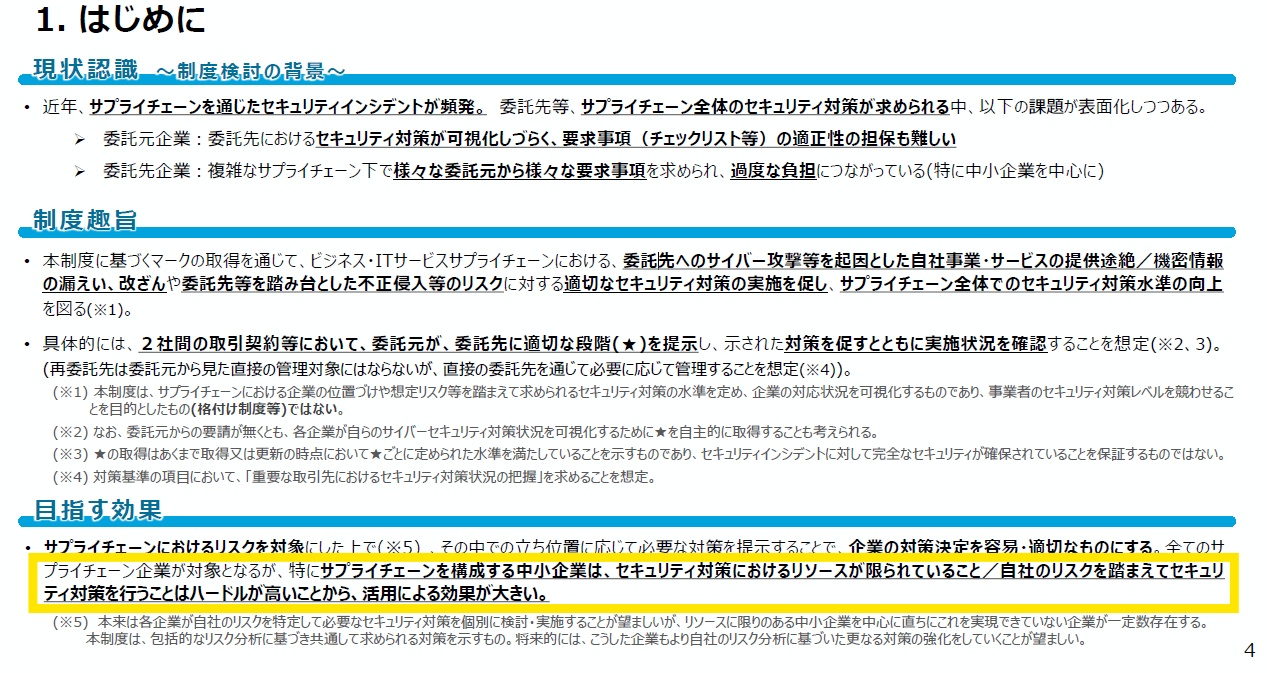
サプライチェーン強化に向けたセキュリティ対策評価制度に関する制度構築方針 p4より抜粋
出典:https://www.ipa.go.jp/security/scs/details.html
自社に落とし込むための「実践ツール」を無料配布中!
「事例は参考になるけど、自社に落とし込むとなると規模も違うし難しい……」と感じた方向けに、中堅・中小企業向けの実践セットを作成しました!
この記事から一歩踏み込んで、自社の対策状況をすぐに確認・運用できる内容になっています。
大手企業からセキュリティ調査票が届く前に、ぜひダウンロードして貴社の基盤見直しにお役立てください!
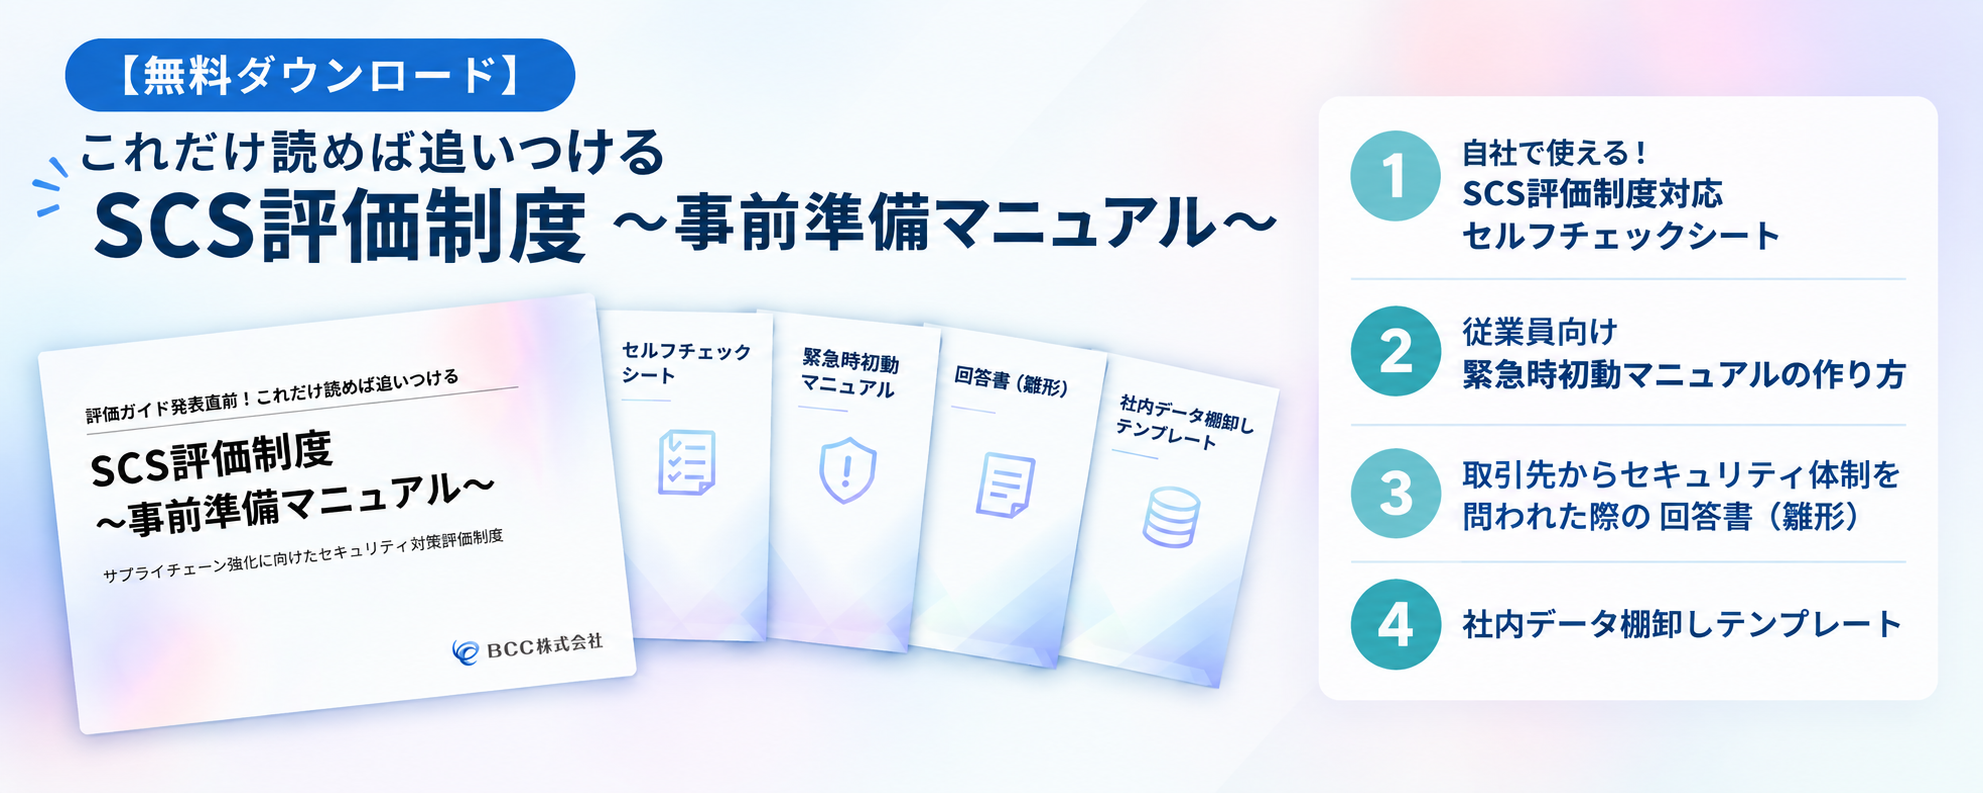
【無料ダウンロード内容】
これだけ読めば追いつける SCS評価制度 ~事前準備マニュアル~
•自社で使える!SCS評価制度対応 セルフチェックシート
•従業員向け 緊急時初動マニュアルの作り方
•取引先からセキュリティ体制を問われた際の 回答書(雛形)
•社内データ棚卸しテンプレート
最後に
弊社では今後もSCS評価制度に関する最新情報を追いかけていきます!
2026年10月には、いよいよ評価用の具体的なガイドが公開される予定です。
その際もわかりやすくまとめてお届けしますので、運用のヒントとして楽しみにお待ちください。
セキュリティ体制の構築やネットワーク構成の見直しについてご相談がございましたら、ぜひお気軽にお問い合わせください。