「大企業の話でしょ?」と思っていませんか?相次ぐサイバー攻撃被害から見えてきた、中小企業が狙われる本当の理由
すっかり秋らしい気候になり、10月の3連休は皆様どのように過ごされたでしょうか?
私は小さな娘がいるため近場のレジャーを楽しんできました。
娘は公園に流れる小川にスニーカーごとダイブして満足そうでした(帰宅後お洗濯がんばりました)。
お出かけやご家族との時間を満喫できた方も多かったのではないでしょうか。
そんな行楽シーズンの一方で、10月に入っても日本国内ではビジネスや生活を揺るがすニュースが相次いでいます。
「京王電鉄やタイムズカーの不正アクセス被害」
「焼肉きんぐで約1,079万件のデータ流出可能性」
「ローソンIDへ不正アクセス、一部機能停止」
「自治体や企業のサイトを揺るがしたクラウド基盤へのランサムウェア攻撃」
そうです。サイバー攻撃です。
連日、ニュースやテレビで報道されているため、目にした方も多いのではないでしょうか。
気になって状況を調べてみると、今年9月から10月現在にかけて、日本の名だたる大手企業・飲食店・官公庁・さらには基盤を支えるクラウド事業者までもが次々と標的になっています。「うちは中小企業だから狙われないだろう」という時代は完全に終わり、いつ自社が攻撃を受けてもおかしくない状況になっているのだと激しい恐怖を感じました。
しかし、こうしたニュースを見て
「うちは大企業じゃないから関係ない」
「インフラや大手外食の話でしょ?」 と思ってはいませんか?
実は、サイバー攻撃の本当の恐怖は「自社が直接被害を受けること」だけでなく、「委託先やサプライチェーンの抜け穴を通じて、自社が攻撃の侵入経路(踏み台)にされて当事者になってしまうこと」にあります。今回は、直近(2026年9月〜10月)で急増したサイバー攻撃の事例と警察庁の最新データをもとに、中小企業が今すぐ講じるべきセキュリティ対策について解説します。
1. 2026年9月〜10月半ばに発生した主なサイバー攻撃被害
9月から10月半ばにかけて、生活に身近なサービスや行政機関、クラウドインフラで深刻な被害が相次いで公表されています。
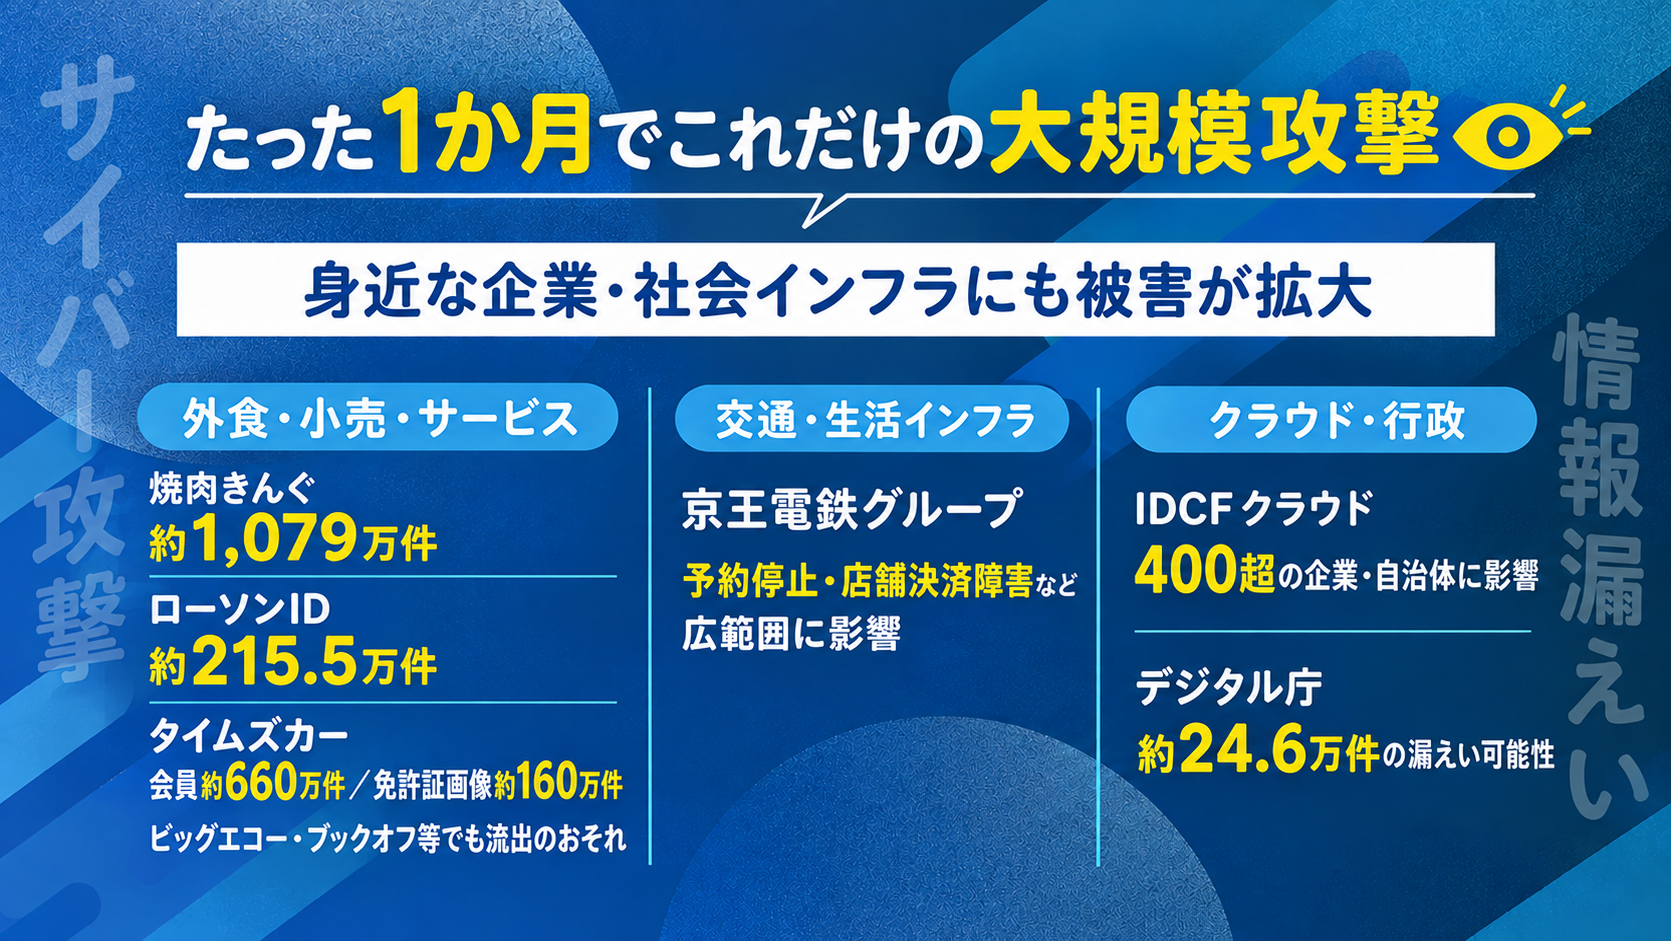
• 大手外食・エンタメ・小売での大規模漏えい
焼肉きんぐ(物語コーポレーション): サーバーへの不正アクセスにより、公式アプリ等の顧客情報約1,079万件が漏えいした可能性を発表。
ローソン:「ローソンID」への不正アクセスが判明し、約215万5,000件の個人情報漏えいを確認(アプリ予約機能等を一部停止)。
ビッグエコー・ブックオフ等: 業務委託先の端末がマルウェア感染したことによる数百万件規模の情報流出おそれが続々と判明。
• 生活インフラ・交通機関の障害
京王電鉄グループ(ランサムウェア攻撃): サーバーへの攻撃により、京王プラザホテル等の予約受付停止や、京王ストア等での決済障害など広範囲に影響が出ました。
タイムズカー: 約660万件の会員情報に加え、運転免許証画像(約160万件)が取得された可能性を公表。
• クラウド基盤・行政機関への影響(サプライチェーン攻撃)
IDCFクラウド(ソフトバンク子会社): クラウド基盤がランサムウェア攻撃を受け一部システムが停止。茨城県等の自治体サイト閲覧障害や、400以上の企業・自治体へ広範囲に影響が拡大。
デジタル庁: 政府共通業務環境「GSS」のVPN機器の脆弱性を突かれ、約24万6,000件の個人情報が漏えいした可能性を発表。
2. 警察庁の最新データが示す「中小企業が狙われる現実」
警察庁が公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」のデータを見ると、事態の深刻さがよりはっきりと見えてきます。
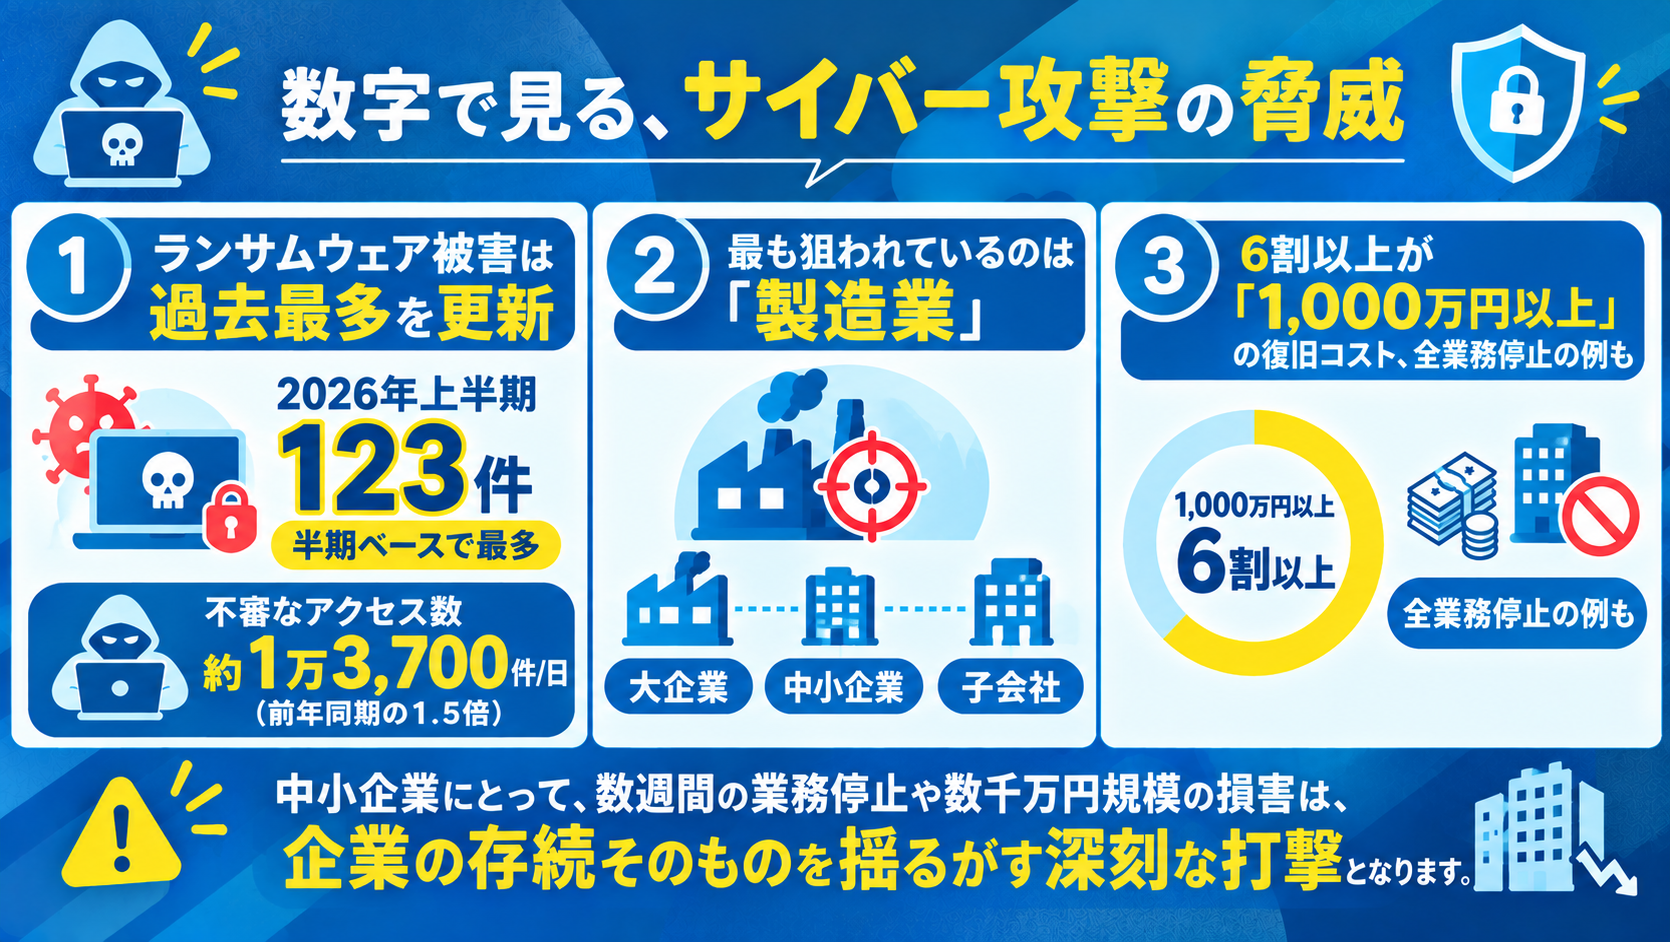
①ランサムウェア被害は過去最多を更新
2026年上半期のランサムウェア被害件数は123件と、統計のある2020年以降で半期ベース最多を記録しました。
また、警察庁が検知した不審なアクセス数は1日当たり約1万3,700件(前年同期の1.5倍)に急増しており、攻撃者が常に端末や機器の「脆弱性(穴)」を探していることが分かります。
②最も狙われているのは「製造業」
「サイバー攻撃=IT企業や金融」と思われがちですが、被害件数が最も多かった業種は製造業です。
サプライチェーン(供給網)のネットワークを辿り、セキュリティの強固な大企業ではなく、相対的に対策の手薄な中小企業や子会社が標的にされています。
③6割以上が「1,000万円以上」の復旧コスト、全業務停止の例も
被害に遭った企業の半数以上が復旧に1ヶ月以上を要し、中には全業務が停止したケースも発生しています。
さらに調査・復旧費用などの直結する費用だけで6割以上が1,000万円を超え、1億円以上かかった事例も報告されています。
中小企業にとって、数週間の業務停止や数千万円規模の損害は、企業の存続そのものを揺るがす深刻な打撃となります。
3. なぜ今、中小企業のネットワーク運用が限界を迎えているのか?
デジタル庁やクラウド事業者の事例でも見られたように、攻撃の多くは「VPN機器をはじめとするネットワーク機器の脆弱性(アップデートの放置)」や「クラウド・委託先との接続部分」から侵入されています。
しかし、中小企業の情報システム担当者(情シス)の現場では、次のような悩みが尽きません。
•「1人情シス(兼任情シス)」で、日常のトラブル対応だけで手いっぱい
• VPNやルーターのファームウェア更新(パッチ適用)まで手が回らない
• 24時間365日のネットワーク監視やログ確認なんて到底不可能
攻撃の手口が巧妙化する中、社内リソースだけでネットワークの安全を完璧に守り続けることは、もはや限界を迎えています。
4. 解決策:情シスの運用負担を大幅削減する「BM X」
自社が被害者になるリスク、そして取引先に被害を広げる「踏み台(加害者)」になるリスクを極限まで減らすために必要なのは、「セキュリティと運用管理の一体化」です。こうした課題をスマートに解決するのが、弊社が提供するマネージドネットワークサービス「BM X(BCC managed cross)」です。
BM Xは、企業に必要なネットワーク(VPN、UTMセキュリティ、Wi-Fi、クラウドPBX等)をクラウド経由のフルマネージドで一元管理・運用代行するソリューションです。専門知識がなくても、安全で快適なネットワーク環境を構築・運用できます。 ご要望に応じて、大きく2つのタイプから最適に構築できます。
•BM X Type I (IIJ Omnibusモデル)
4年連続シェアNo.1のSD-WAN技術で、高速なIPv6 IPoE通信とクラウド直接接続(ローカルブレイクアウト)を実現し、通信の遅延を解消。
•BM X Type M (Cisco Merakiモデル)
業界最高水準のセキュリティ機能(Cisco Talos搭載)と、グラフィカルなクラウド管理画面で、安全な通信と運用の可視化を両立。
・ セキュリティをさらに強固にする有償オプション「セキュリティplus」
ID・パスワードのみの認証に不安を感じる企業様向けに、端末への「デジタル証明書」発行による強力な多要素認証(MFA)機能を提供。許可された端末以外からのアクセスを確実にブロックし、クラウド型VPNや統合型SASE(ゼロトラスト)により、テレワークや外部アクセス時のセキュリティを劇的に飛躍させます。
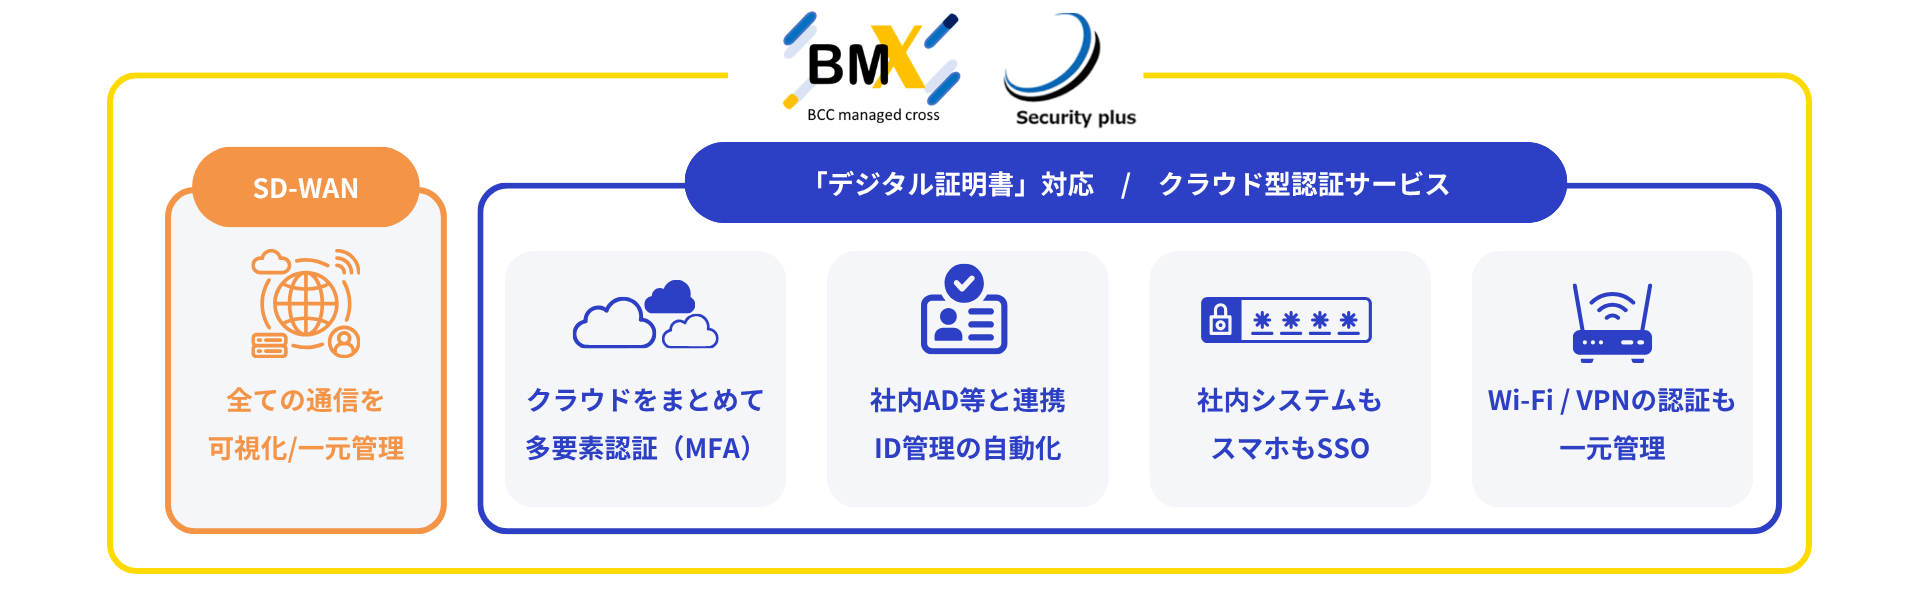
面倒な機器設定や運用代行はすべておまかせいただけるため、社内のリソースを大幅に節約しながら、万全のセキュリティ対策が実現します。
まとめ:サイバー攻撃に強い堅牢なネットワークづくりをはじめませんか?
いつ自社や関連企業がサイバー攻撃の標的になってもおかしくない今、ネットワークセキュリティの見直しは急務となっています。
「何から手をつけるべきか分からない」
「自社に合ったネットワーク構成を知りたい」
という企業様に向けて、業種別の具体的なネットワーク構築パターンや導入効果をまとめた資料をご用意いたしました。
製造業・建設業・専門商社・サービス業など、さまざまな業界での事例や、構成イメージ図、お客様のリアルな声を多数掲載しております。
ぜひ以下のリンクよりダウンロードしてご活用ください!
👇 【無料資料ダウンロードはこちら】
BM X ~BCC managed cross~ サービス導入事例集
(※10社の構成イメージ図公開中!ネットワーク管理の負担軽減やコスト最適化の取り組みをご紹介しています)
自社に最適なネットワーク設計やセキュリティ強化について、一緒に考えていきませんか?まずはお気軽にご相談ください!