

今更聞けない、情シスのためのネットワーク用語集
ローカルブレイクアウト
ローカルブレイクアウトとは
ローカルブレイクアウト(local breakout)とは、拠点からクラウドやインターネットへ直接接続する方法です。クラウドサービスなどへの通信を、本社やデータセンターを経由させずに拠点から直接インターネットへ出します。
たとえば、Web会議やSaaSなど、あらかじめ決めた通信だけを拠点から直接インターネットへ接続します。
すべての通信を直接接続に切り替えるわけではありません。社内システムへの通信は本社やデータセンターを経由するなど、通信の行き先や用途に応じて経路を使い分けます。
ローカルブレイクアウトが必要とされる背景
業務システムが社内中心だった頃は、拠点からの通信を本社やデータセンターなどのセンターに集める構成が一般的でした。インターネットへの接続を一か所にまとめることで、セキュリティ機器や通信ルールをまとめて管理しやすかったためです。
一方、Web会議やクラウドストレージ、ブラウザで使う業務アプリが増えると、拠点とセンターを結ぶ回線に通信が集中します。クラウドサービスを利用する場合も、いったんセンターを経由してインターネットへ出るためです。
このように通信がセンターに集中すると、次のような問題が起こることがあります。
- 拠点からセンターへ向かう帯域が混み合う
- センター側のインターネット接続に負荷が集中する
- Web会議の映像や音声が途切れる
- クラウドへの応答に時間がかかる
- 拠点追加のたびにセンター側の容量も見直す必要が生じる
ただし、通信が遅い原因は、端末や無線LAN、回線、クラウド側にある場合もあります。ローカルブレイクアウトを導入する前に、どこで通信が混雑しているのかを確認することが大切です。
センター集約型との違い
両者の違いは、インターネット向けの通信がどの経路を通るか、そしてどこで通信を管理するかです。
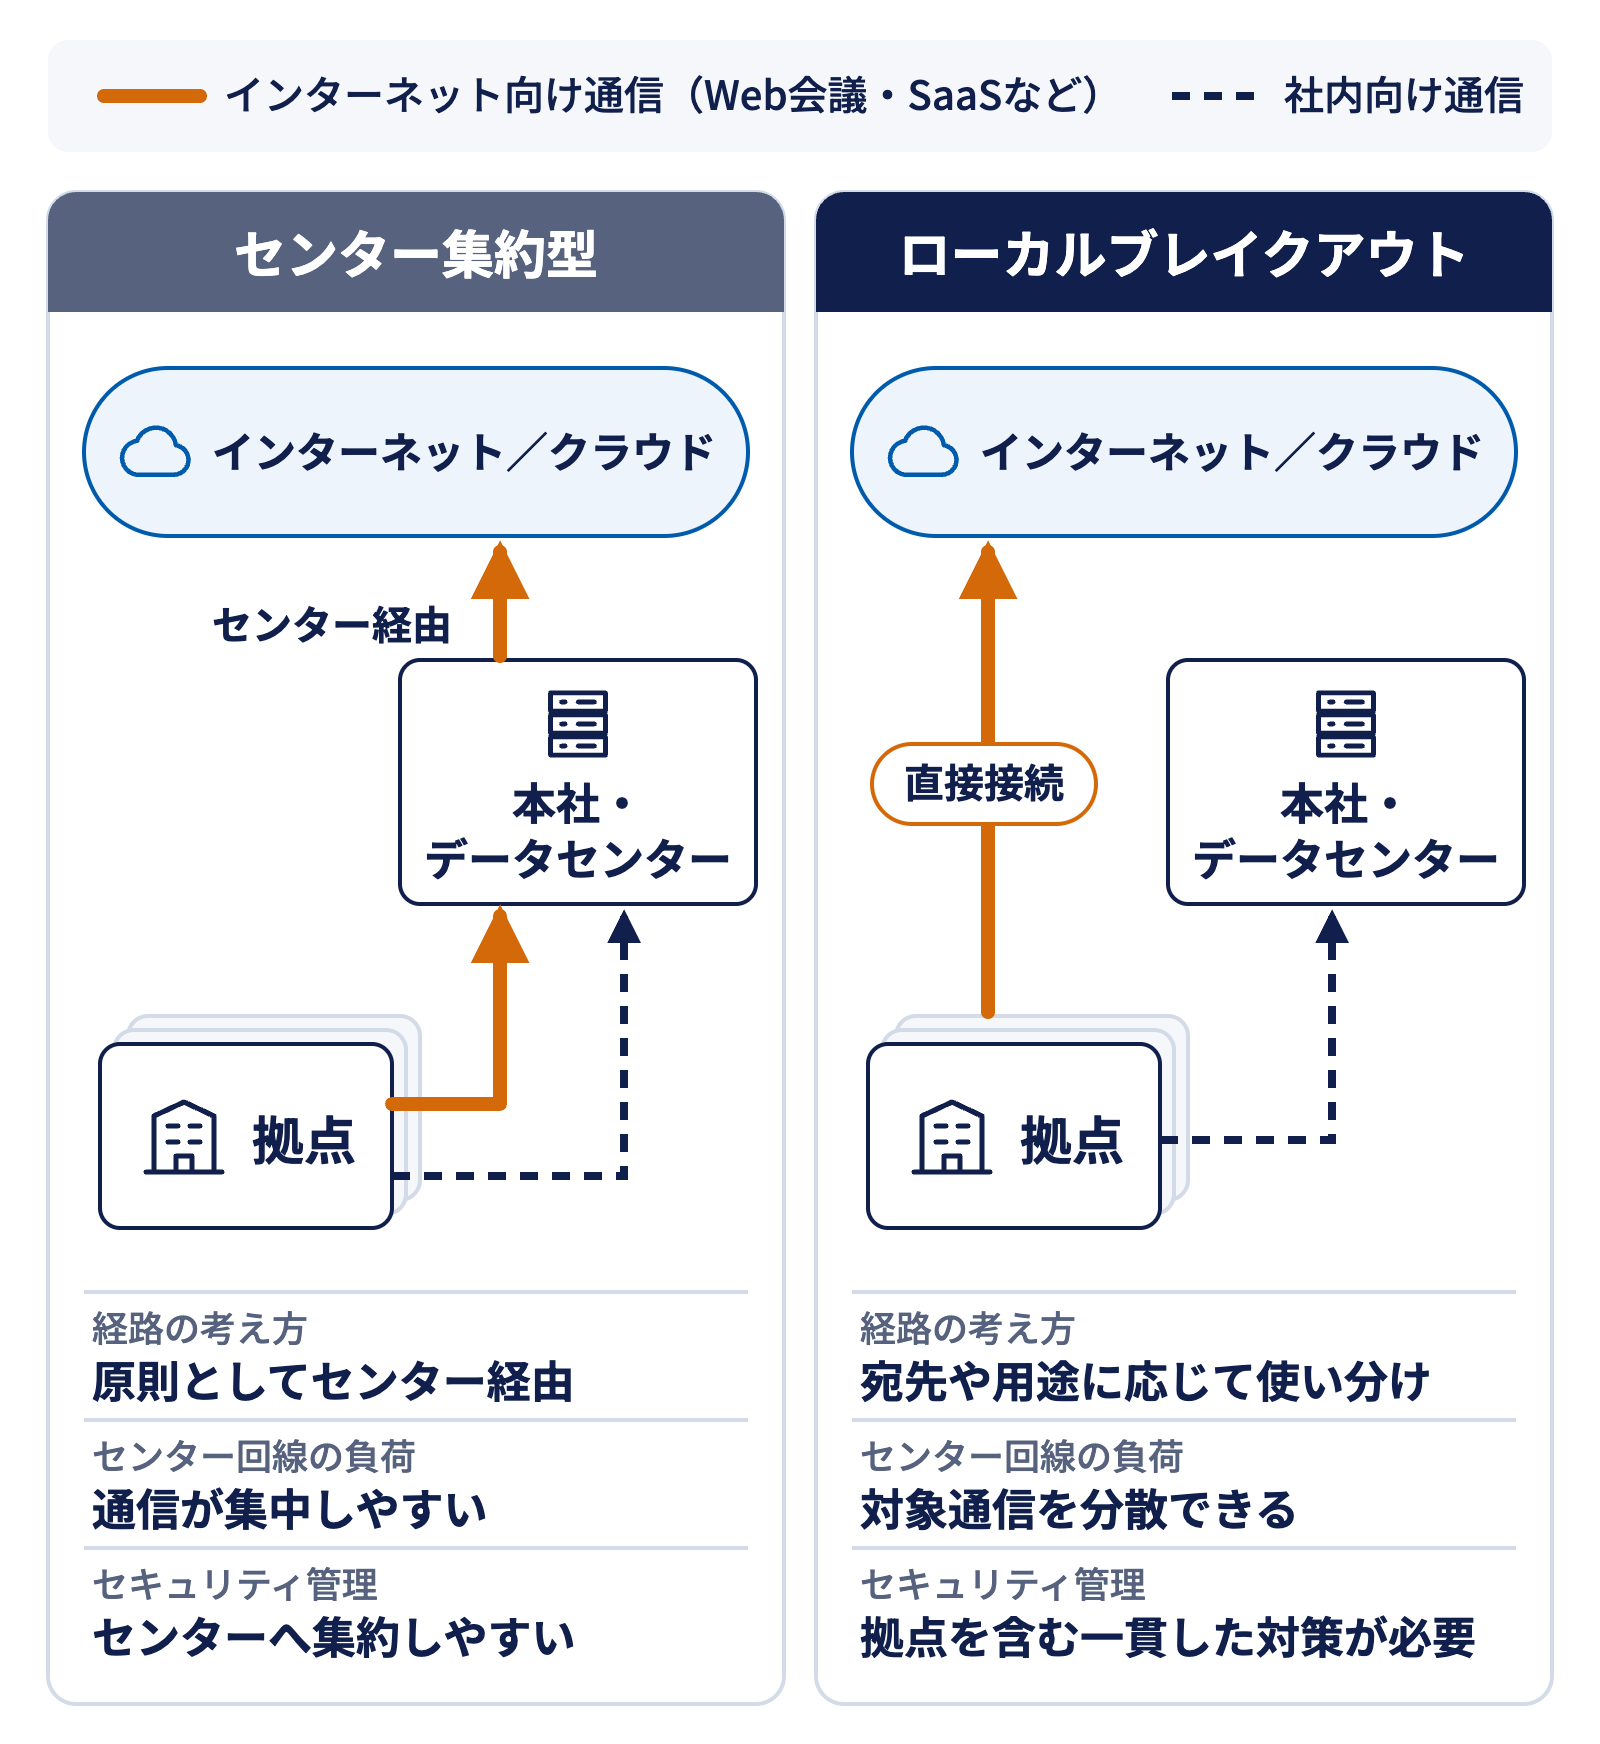
| 比較項目 | センター集約型 | ローカルブレイクアウト |
|---|---|---|
| インターネットへの経路 | 拠点からセンターを経由 | 対象となる通信は拠点から直接接続 |
| センター回線の負荷 | 通信が集中しやすい | 対象となる通信を分散できる |
| セキュリティ管理 | センターにまとめて管理しやすい | 各拠点を含めて一貫した対策が必要 |
| 経路の考え方 | 原則としてセンターを経由 | 通信先や用途に応じて使い分ける |
| 運用上の確認 | センター側を中心に監視 | 各拠点の経路や通信状況を確認 |
| 方式 | 通信の流れ |
|---|---|
| センター集約型 | 拠点 → 本社・データセンター → インターネット/クラウド |
| ローカルブレイクアウト(インターネット向け通信) | 拠点 → インターネット/クラウド |
| ローカルブレイクアウト(社内向け通信) | 拠点 → 本社・データセンター |
重要な社内システムへの通信は従来どおりセンターを経由するなど、両方の方式を組み合わせて使うこともできます。
SD-WANによる実現とIPv6 IPoEの活用
ローカルブレイクアウトを実現する方法の一つがSD-WANです。SD-WANは、複数の回線や通信経路を使い分け、Web会議やクラウドサービスなど、用途に応じて通信経路を選べる仕組みです。
たとえば、Web会議や指定したクラウドサービスは拠点から直接インターネットへ接続し、社内システムはセンターを経由させる、といった使い分けができます。設定を各拠点で一つずつ変更するのではなく、共通の設定をまとめて配布しやすい点もメリットです。
IPv6 IPoEは、通信事業者のIP網へIPoE方式で接続する方法です。ただし、IPv6 IPoEだけで通信の行き先ごとに経路を振り分けることはできません。ローカルブレイクアウトで利用する場合は、SD-WANなどと組み合わせ、どの通信を直接接続するか、障害が起きたときにどの経路へ切り替えるかを決めます。
導入する場合は、次のような順序で検討します。
- 拠点ごとの通信量や遅延を確認する
- 直接接続するクラウドや通信の条件を決める
- センターを経由させる社内通信を整理する
- セキュリティルールやログの保管方法を決める
- 一部の拠点で試し、通信品質や運用手順を確認する
- 監視方法や、問題が起きたときに元の経路へ戻す手順を整えてから展開する
なお、閉域網は、限られた利用者や拠点をつなぐ閉じたネットワークです。インターネット向けの通信を拠点から直接出すローカルブレイクアウトとは目的が異なるため、通信先に応じて使い分けます。
導入時のセキュリティ対策
センターを通らない通信経路を作ると、センターに設置したセキュリティ機器だけでは、その通信をチェックできません。通信速度だけを優先せず、直接インターネットへ接続する拠点でも、共通のセキュリティルールを適用できるようにします。
確認しておきたいのは、接続先の制御、危険な通信のチェック、端末の認証、ログの収集、障害が起きたときの経路などです。拠点ごとに設定が異なると、許可していない通信や異常を見落とす原因になります。
SWGは、Webサイトへのアクセスをチェックし、会社のルールに沿ってWeb利用を管理する仕組みです。SASEは、ネットワークとセキュリティの機能をクラウドでまとめて提供し、場所を問わず安全にアクセスできる環境を実現する考え方です。
必要な機能や、どの通信を管理するかは、利用するクラウドサービスや端末、拠点の構成によって異なります。
運用の負荷とBCCの支援
ローカルブレイクアウトの導入後は、想定した経路で通信できているかを確認します。クラウド側の接続先や拠点の利用状況が変わった場合は、直接接続する通信や経路の優先順位も見直します。
また、障害が発生した際に原因をスムーズに切り分けられるよう、構成情報や連絡手順はあらかじめ整理しておきます。
BCCの「BM X(BCC Managed Cross)」は、IPv6 IPoEとトラフィック可視化に対応しています。通信状況を見える化し、拠点ごとの通信経路を管理できます。ローカルブレイクアウトの構成や運用についてもお気軽にご相談ください。

